
طبق پیشبینیهای گارتنر، دستیارهای هوش مصنوعی تخصصی وظیفه در ۴۰ درصد از برنامههای سازمانی ادغام خواهند شد تا پایان سال جاری میلادی خواهند بود؛ رقمی که نسبت به کمتر از ۵ درصد گذشته جهش چشمگیری نشان میدهد.
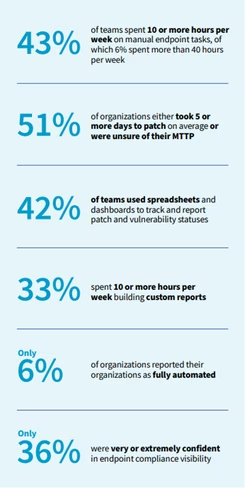
با این حال، سیستمهایی که وظیفه فهرستبرداری از ابزارها و برنامههای فعال روی دستگاههای تحت مدیریت را بر عهده دارند، نتوانستهاند همگام با این تحولات رشد کنند. بر اساس پژوهش انجامشده توسط شرکت آلوموکس، در حال حاضر تنها ۴۶ درصد از سازمانها فرآیند ردیابی و نظارت بر نقاط پایانی خود را خودکارسازی کردهاند. این موضوع فراتر از یک چالش سنتی در مدیریت داراییهای نرمافزاری است و به نقطهای اشاره دارد که نرمافزارها دیگر منتظر دریافت دستورالعملهای انسانی نمیمانند.
یک کلید API برای هر مدل اصلی هوش مصنوعی — برخی مدلها رایگان هستند.
رایگان امتحان کنیدتغییر شکل پرسش مربوط به فهرست داراییها
نرمافزارهای سنتی پاسخگوی پرسشهای ایستا هستند؛ رویکردی که سالها برای این حوزه کافی به نظر میرسید. نرمافزارهای نصبشده روی نقاط پایانی پیشتر تا زمانی که کاربر یا زمانبندی سیستم فرمانی صادر نمیکرد، هیچ واکنشی نشان نمیدادند. اما دستیارهای هوش مصنوعی مقیم در سیستم، این فرض بنیادین را دگرگون کردهاند. آنها فایلهای محلی را میخوانند، ابزارهای مختلف را فرا میخوانند، از رابطهای برنامهنویسی کاربردی استفاده میکنند و در فاصلههای زمانی میان نظارت انسانی، گامهای متعددی برمیدارند.
بر همین اساس، پرسش کارآمد دیگر این نیست که چه نرمافزاری نصب شده، بلکه این است که دستیارها مجاز به انجام چه کارهایی هستند و چه اقداماتی انجام دادهاند. بررسیهای آزمایشگاههای سایبرهِوِن نشان میدهد که پذیرش برنامههای بومی هوش مصنوعی مبتنی بر نقاط پایانی در شرکتها ۵۰۹ درصد طی سال گذشته رشد داشته است است. علاوه بر این، ارزیابیهای بخش «فانتوم لبز» در شرکت بریاند تراست حاکی از رشد ۴۶۶.۷ درصدی این فناوری در محیطهای سازمانی طی یک سال گذشته است.
جاستین تالریکو، مدیرعامل آلوموکس، در این زمینه اظهار میکند که هیچکس نمیتواند ادعا کند همایشی بینقص داشته، اما تفاوت بزرگی میان یک اشتباه موردی و بروز خطایی سراسری وجود دارد.
به ارث بردن سطح دسترسی توسط دستیارهای هوش مصنوعی
دستیارهای هوش مصنوعی هیچ حق دسترسی مستقلی از خود ندارند و با همان هویت و محدوده مجوزهای برنامهای اجرا میشوند که آنها را فراخوانی کرده است. این مسئله به موضوع حاکمیت هویت عامل در دیدگاه بریاند تراست مربوط میشود. سیستمعامل نمیتواند دستوری را که یک انسان تایپ کرده از فرمانی که توسط مدل هوش مصنوعی تولید شده تمیز دهد. هیچیک از این موارد نیازی به آسیبپذیری یا سوءاستفاده ندارند، بلکه این نحوه طراحی سیستم است که دقیقاً مطابق انتظار کار میکند.
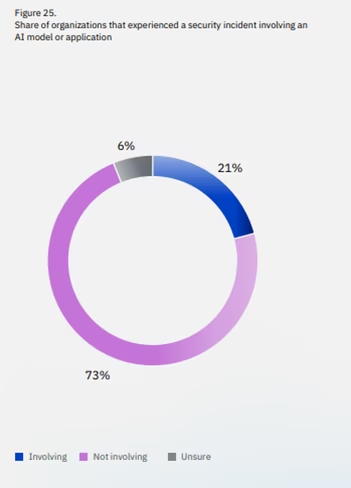
گزارش هزینههای نقض داده شرکت آیبیام نشان میدهد که ۹۲ درصد از سازمانهایی که دچار نشت اطلاعات مرتبط با هوش مصنوعی شدهاند فاقد کنترلهای دسترسی مناسب برای هوش مصنوعی بودهاند و تنها ۴۰ درصد از سازمانها چنین کنترلهایی را روی مدلها و دادههای هوش مصنوعی اعمال میکنند.
چالش استفاده پنهان از هوش مصنوعی
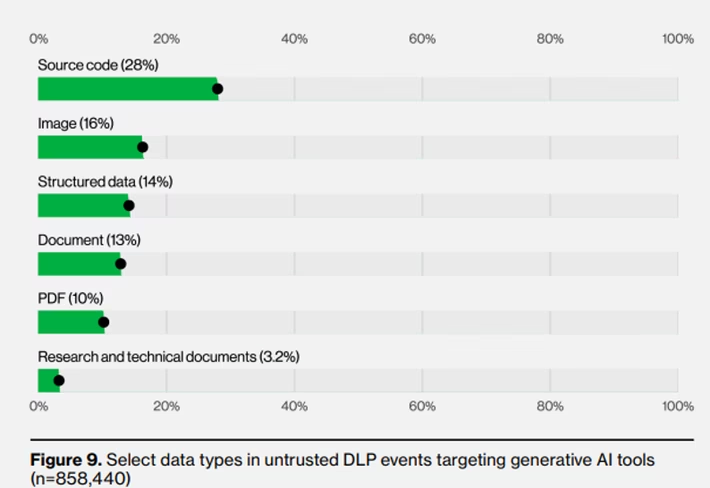
چارچوبهای مدیریتی موجود معمولاً فرض را بر این میگذارند که جمعیت مشخصی از این عاملها وجود دارند، در حالی که اینگونه نیست. گزارش بررسی تخلفات داده شرکت ورایزن نشان میدهد که ۶۷ درصد از کاربران به خدمات هوش مصنوعی دسترسی داشتهاند از طریق حسابهای غیرسازمانی روی دستگاههای شرکتی انجام شده است.
نتیجهگیری
بحث پیرامون اینکه آیا دستیارهای هوش مصنوعی باید تحت نظارت مدیریت نقاط پایانی قرار گیرند یا خیر، با توجه به محل اجرای آنها پایان یافته است. اکنون چالش اصلی پیش رو، تعیین مسئولیتی است که مشخص کند کدام تیم باید فهرست دستیارها را مدیریت کند، چه کسی حدود دسترسی آنها را تعیین نماید و دسترسیهای غیرمجاز با چه سرعتی قابل لغو هستند.
 حسام هاشمی